一款内网综合扫描工具,方便一键自动化、全方位漏扫扫描。(An intranet comprehensive scanning tool, enabling one-click automated, all-round vulnerability scanning)
Go
14,642
728 commits
updated Oct 1, 2026
内网综合扫描工具,一键自动化漏扫。
版本: 2.2.2
pkg/fscan提供Go SDK,可嵌入Agent或安全平台,支持任务控制(Pause/Resume)、实时进度回调、TaskID追溯本次更新包含 262个提交,涵盖30项新功能、120项修复、54项重构、14项性能优化、20项测试增强。
# 扫描C段
./fscan -h 192.168.1.1/24

# 指定端口
./fscan -h 192.168.1.1 -p 22,80,443,3389

# 仅存活探测
./fscan -h 192.168.1.1/24 -ao

# 禁用爆破
./fscan -h 192.168.1.1/24 -nobr

# Web扫描
./fscan -u http://192.168.1.1

# 本地插件
./fscan -local systeminfo

# Hash碰撞
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx

# Redis写公钥
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
# 标准编译
go build -ldflags="-s -w" -trimpath -o fscan .

# 带Web管理界面
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
# Arch Linux
yay -S fscan-git
使用 fscan -list-plugins 查看当前构建可用的模块名称、类型、默认端口和调用方式。
通过 -m 指定有固定端口的模块且未传 -p/-pf 时,扫描范围使用所选模块默认端口的并集;
例如 fscan -hf ip.txt -m netbios 使用 137,139。指定 -p 可扫描非标准端口,Web 模块仍使用通用端口范围。
-pwda/-usera 追加到默认字典;与 -pwd/-user 或 -pwdf/-userf 同用时,追加到指定字典。
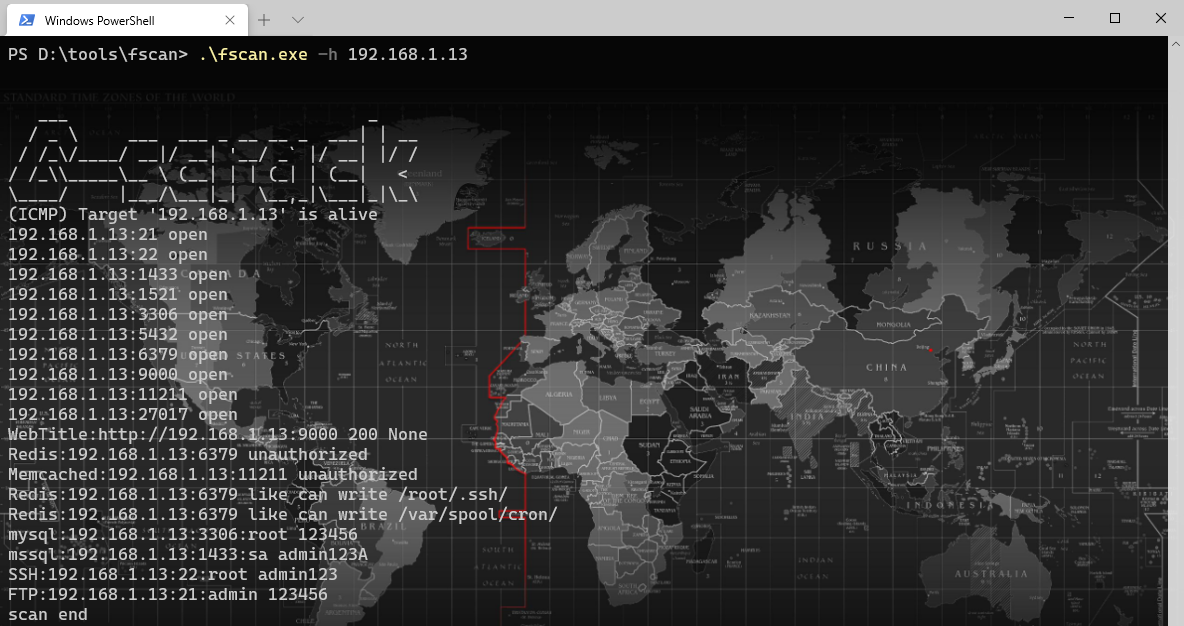
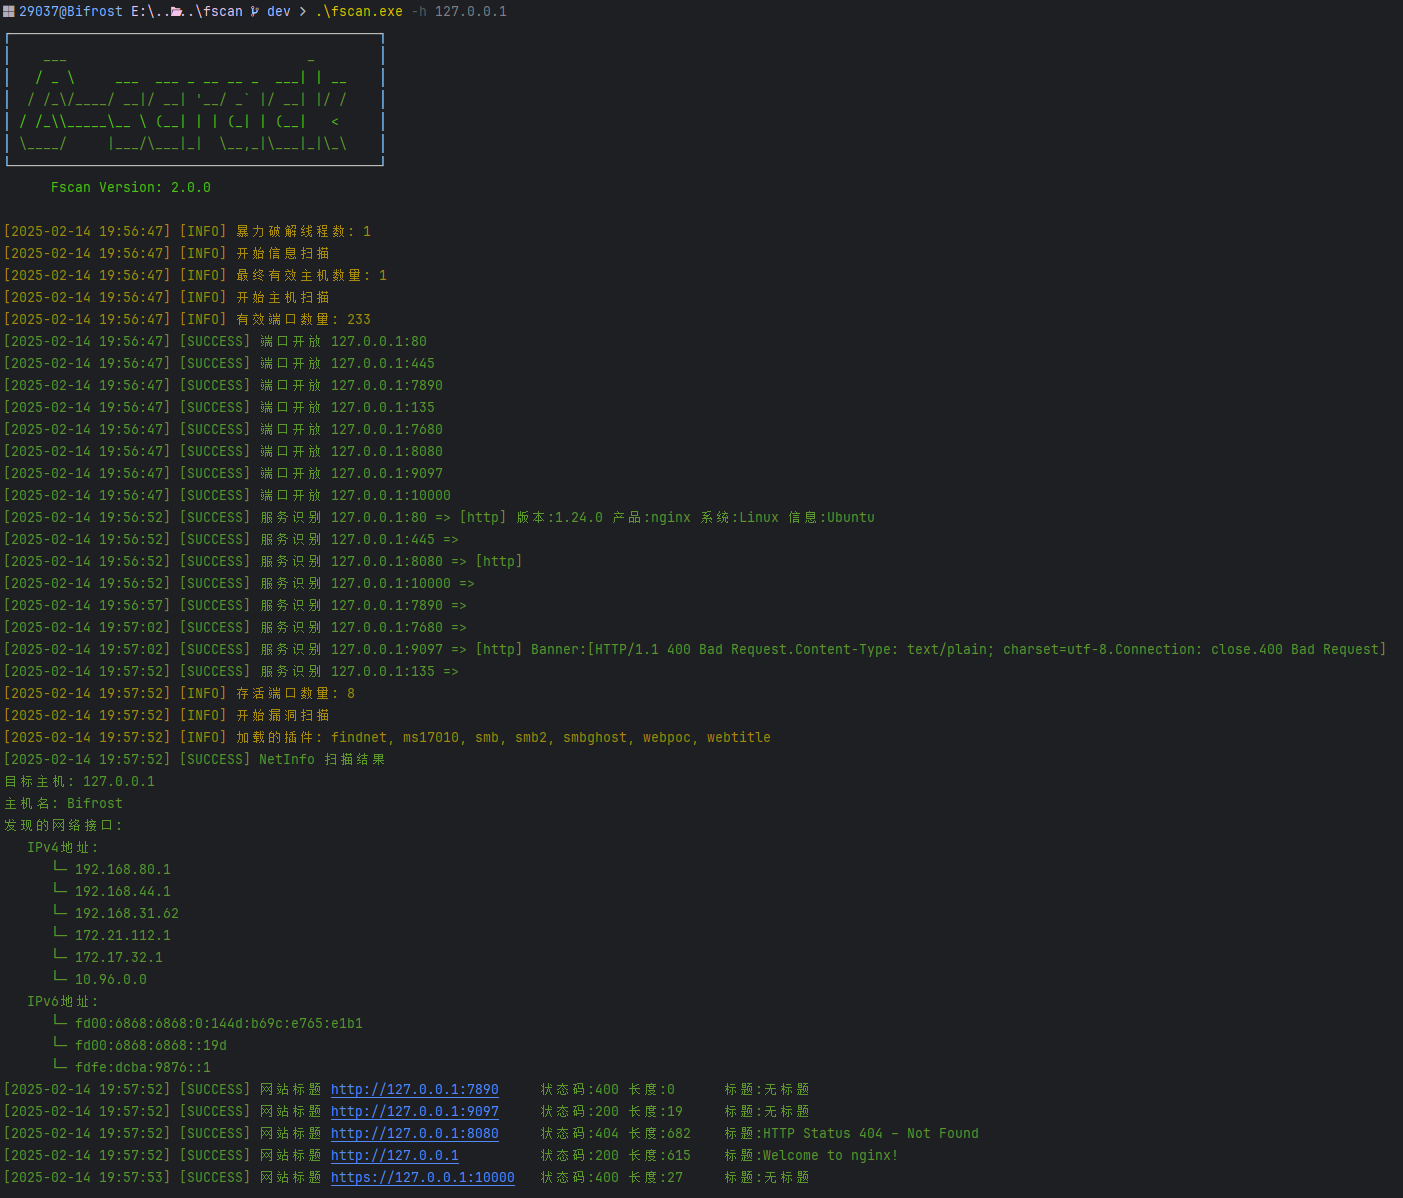
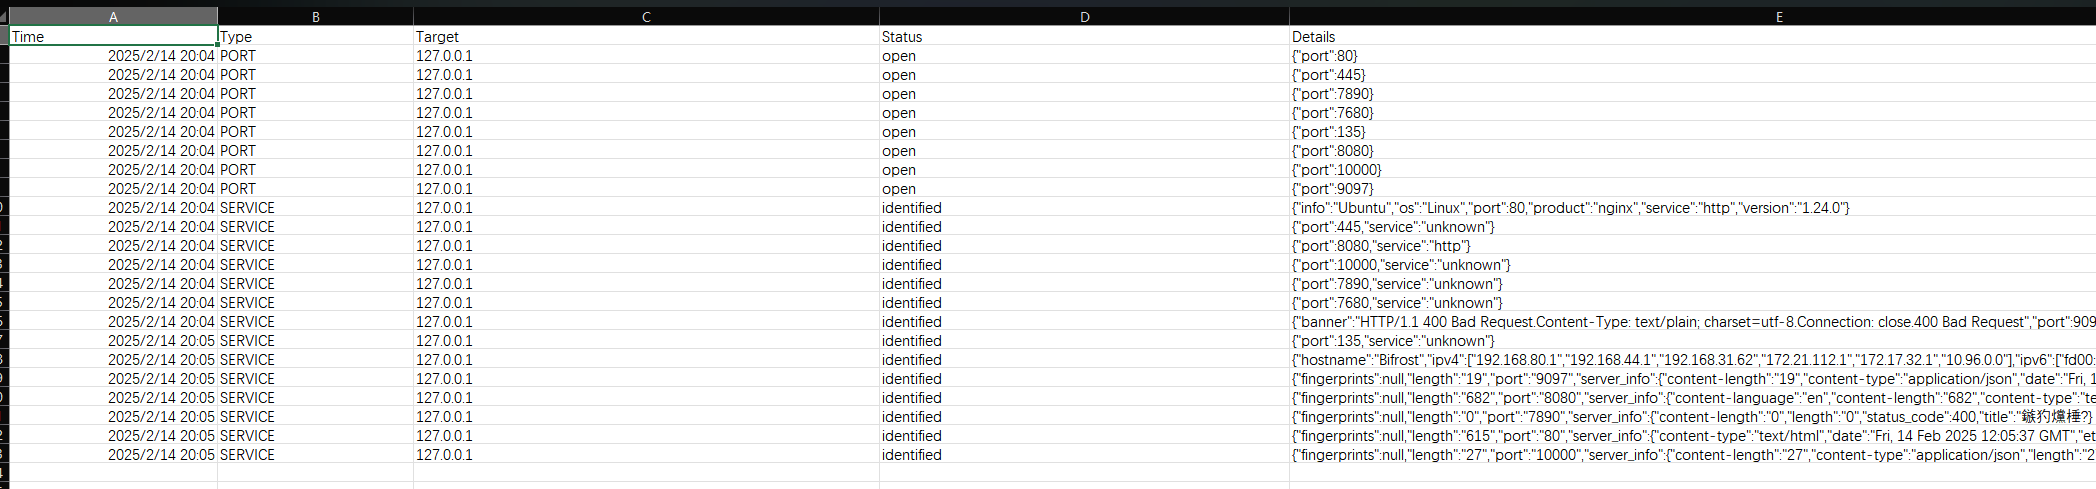
fscan.exe -h 192.168.x.x
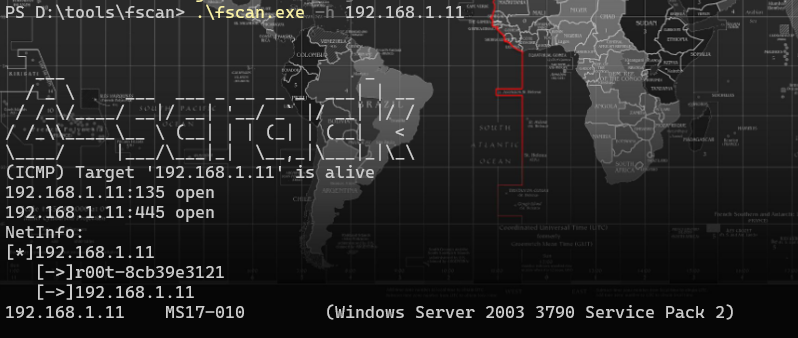
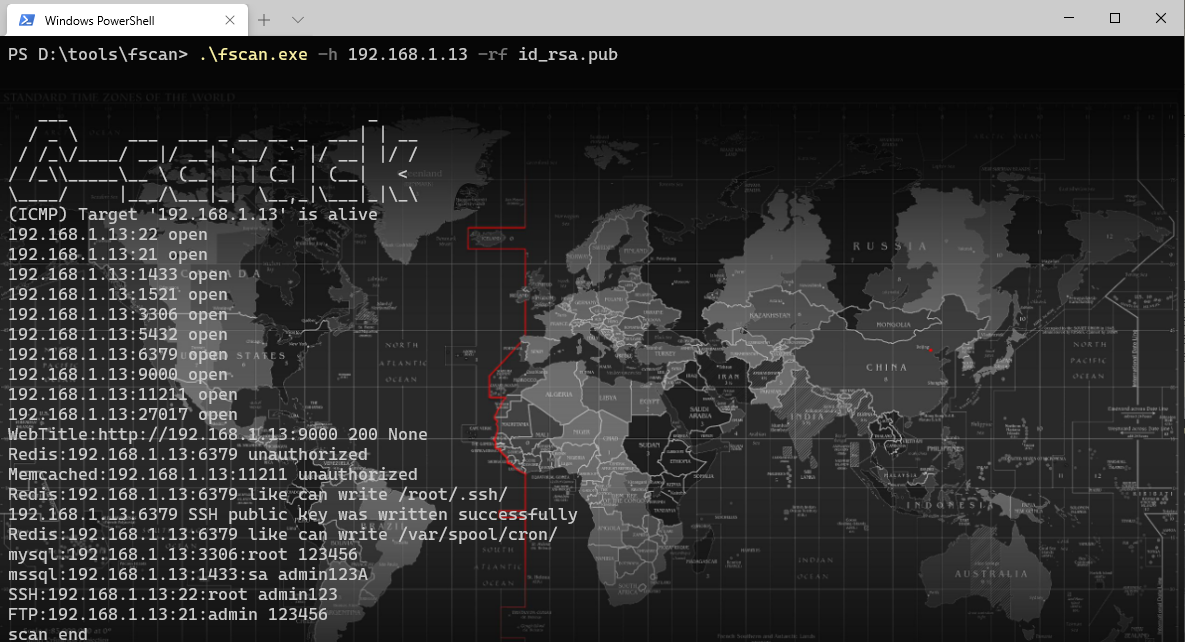
fscan.exe -h 192.168.x.x -rf id_rsa.pub (Redis写公钥)
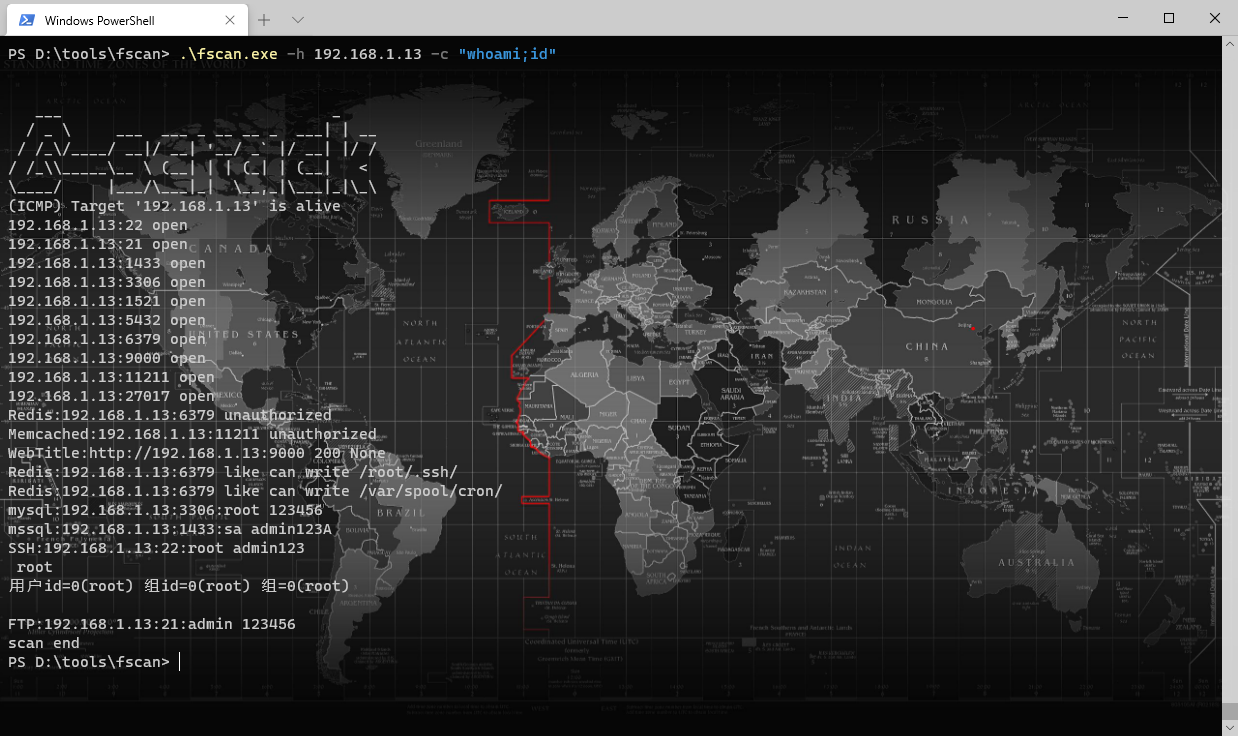
fscan.exe -h 192.168.x.x -m ssh -user root -pwd password
fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3 (追加多个密码)
fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080
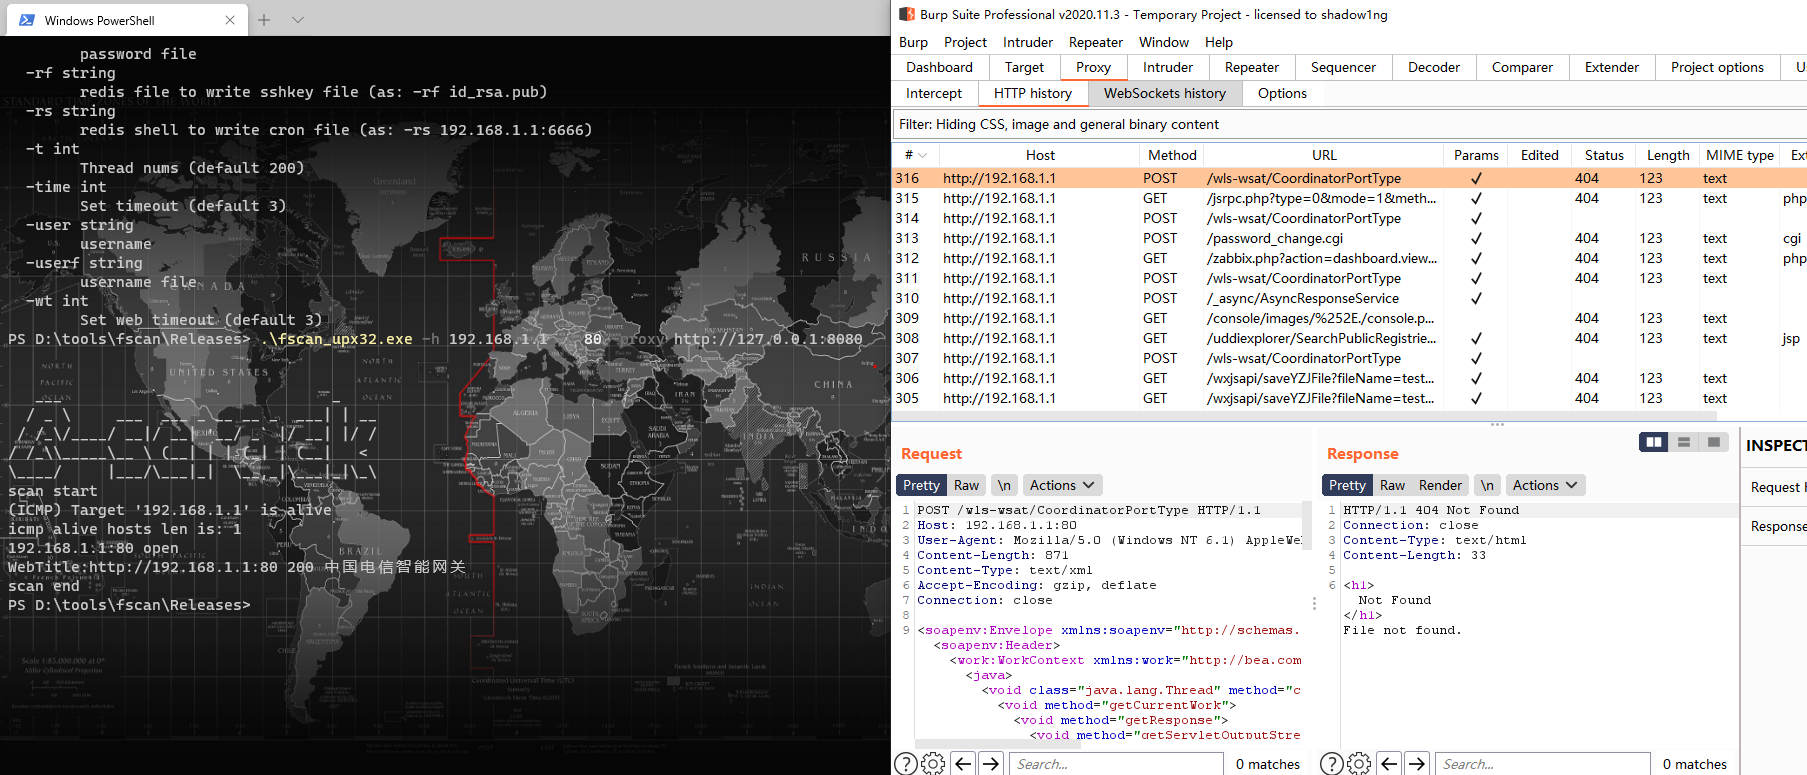
fscan.exe -h 192.168.x.x -socks5 socks5://user:pass@127.0.0.1:1080 (SOCKS5认证代理)
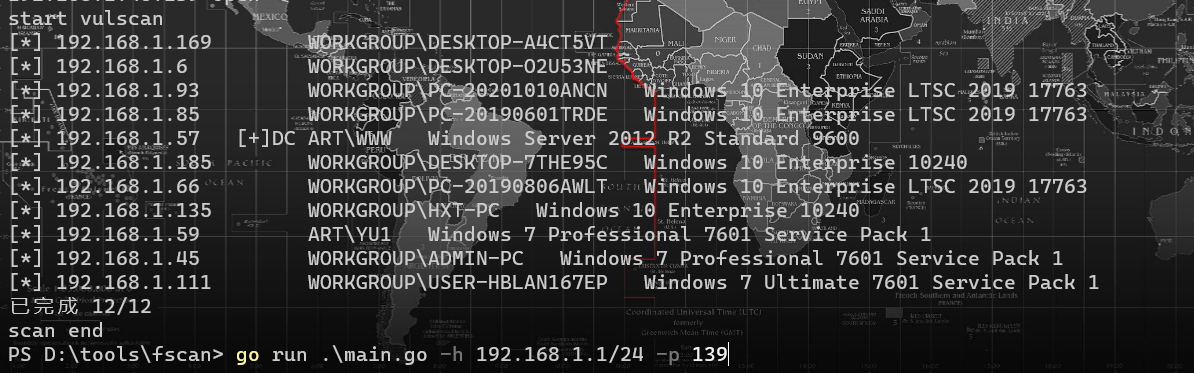
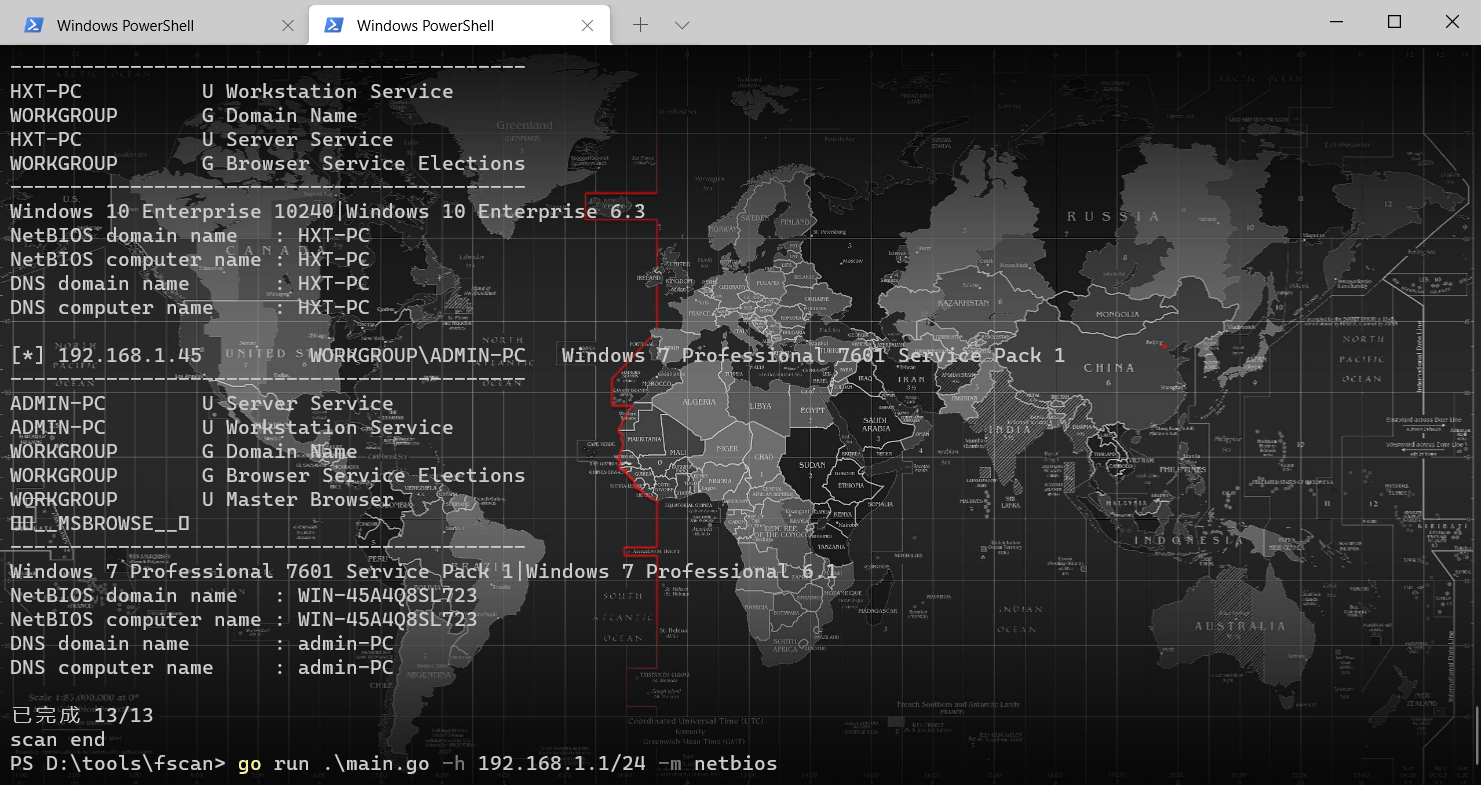
fscan.exe -h 192.168.x.x -p 139 -m netbios
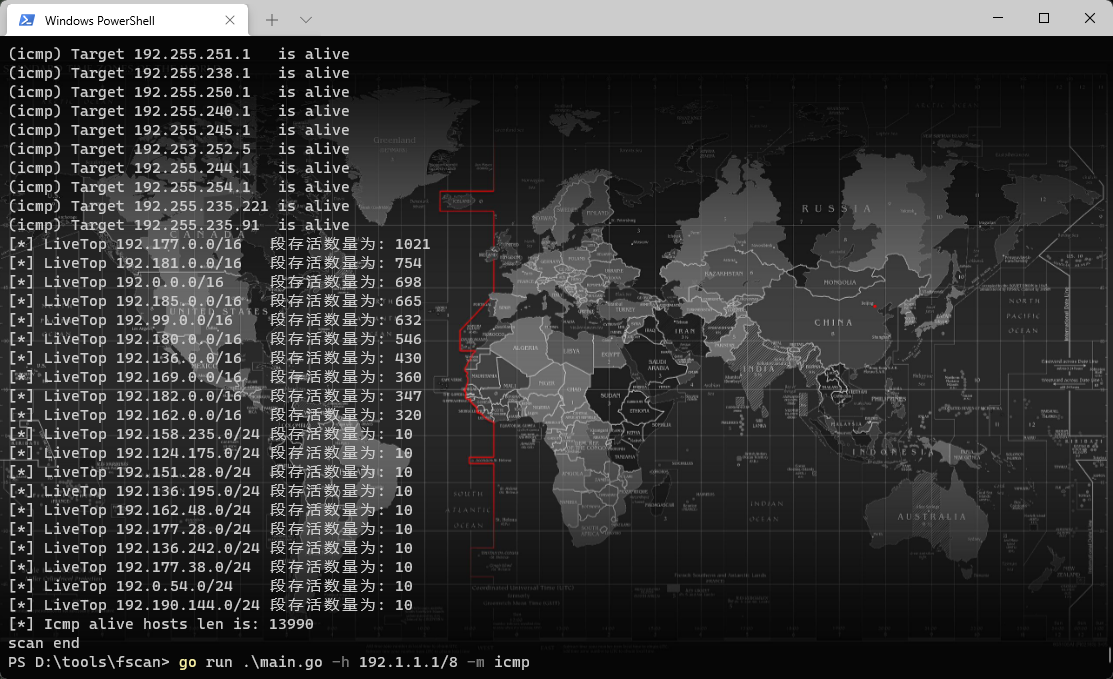
fscan.exe -h 192.0.0.0/8 -m icmp
本工具仅面向合法授权的企业安全建设行为。使用前请确保已获得授权,符合当地法律法规,不对非授权目标扫描。作者不承担任何非法使用产生的后果。

fscan 是 404Team 星链计划2.0 成员项目。

39 followers · starred Mar 2021
142 followers · starred May 2026
2,549 followers · starred May 2021
23 followers · starred Jul 2024
一款内网综合扫描工具,方便一键自动化、全方位漏扫扫描。(An intranet comprehensive scanning tool, enabling one-click automated, all-round vulnerability scanning)
Go
14,642
728 commits
updated Oct 1, 2026
内网综合扫描工具,一键自动化漏扫。
版本: 2.2.2
pkg/fscan提供Go SDK,可嵌入Agent或安全平台,支持任务控制(Pause/Resume)、实时进度回调、TaskID追溯本次更新包含 262个提交,涵盖30项新功能、120项修复、54项重构、14项性能优化、20项测试增强。
# 扫描C段
./fscan -h 192.168.1.1/24

# 指定端口
./fscan -h 192.168.1.1 -p 22,80,443,3389

# 仅存活探测
./fscan -h 192.168.1.1/24 -ao

# 禁用爆破
./fscan -h 192.168.1.1/24 -nobr

# Web扫描
./fscan -u http://192.168.1.1

# 本地插件
./fscan -local systeminfo

# Hash碰撞
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx

# Redis写公钥
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
# 标准编译
go build -ldflags="-s -w" -trimpath -o fscan .

# 带Web管理界面
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
# Arch Linux
yay -S fscan-git
使用 fscan -list-plugins 查看当前构建可用的模块名称、类型、默认端口和调用方式。
通过 -m 指定有固定端口的模块且未传 -p/-pf 时,扫描范围使用所选模块默认端口的并集;
例如 fscan -hf ip.txt -m netbios 使用 137,139。指定 -p 可扫描非标准端口,Web 模块仍使用通用端口范围。
-pwda/-usera 追加到默认字典;与 -pwd/-user 或 -pwdf/-userf 同用时,追加到指定字典。
fscan.exe -h 192.168.x.x
fscan.exe -h 192.168.x.x -rf id_rsa.pub (Redis写公钥)
fscan.exe -h 192.168.x.x -m ssh -user root -pwd password
fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3 (追加多个密码)
fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080
fscan.exe -h 192.168.x.x -socks5 socks5://user:pass@127.0.0.1:1080 (SOCKS5认证代理)
fscan.exe -h 192.168.x.x -p 139 -m netbios
fscan.exe -h 192.0.0.0/8 -m icmp
本工具仅面向合法授权的企业安全建设行为。使用前请确保已获得授权,符合当地法律法规,不对非授权目标扫描。作者不承担任何非法使用产生的后果。
fscan 是 404Team 星链计划2.0 成员项目。
39 followers · starred Mar 2021
142 followers · starred May 2026
2,549 followers · starred May 2021
23 followers · starred Jul 2024



