一个攻防知识库。A knowledge base for red teaming and offensive security.
Python
4,344
27 commits
updated Jun 23, 2026
❗【免责声明】本项目所涉及的技术、思路和工具仅供学习,任何人不得将其用于非法用途和盈利,不得将其用于非授权渗透测试,否则后果自行承担,与本项目无关。 使用本项目前请先阅读 法律法规。
Disclaimer: The technologies, concepts, and tools provided in this Git repository are intended for educational and research purposes only. Any use for illegal activities, unauthorized penetration testing, or commercial purposes is strictly prohibited. Please read the Awesome-Laws before using this repository.
📖 一个攻防知识库。A knowledge base for red teaming and offensive security.
👍 means recommend 推荐使用
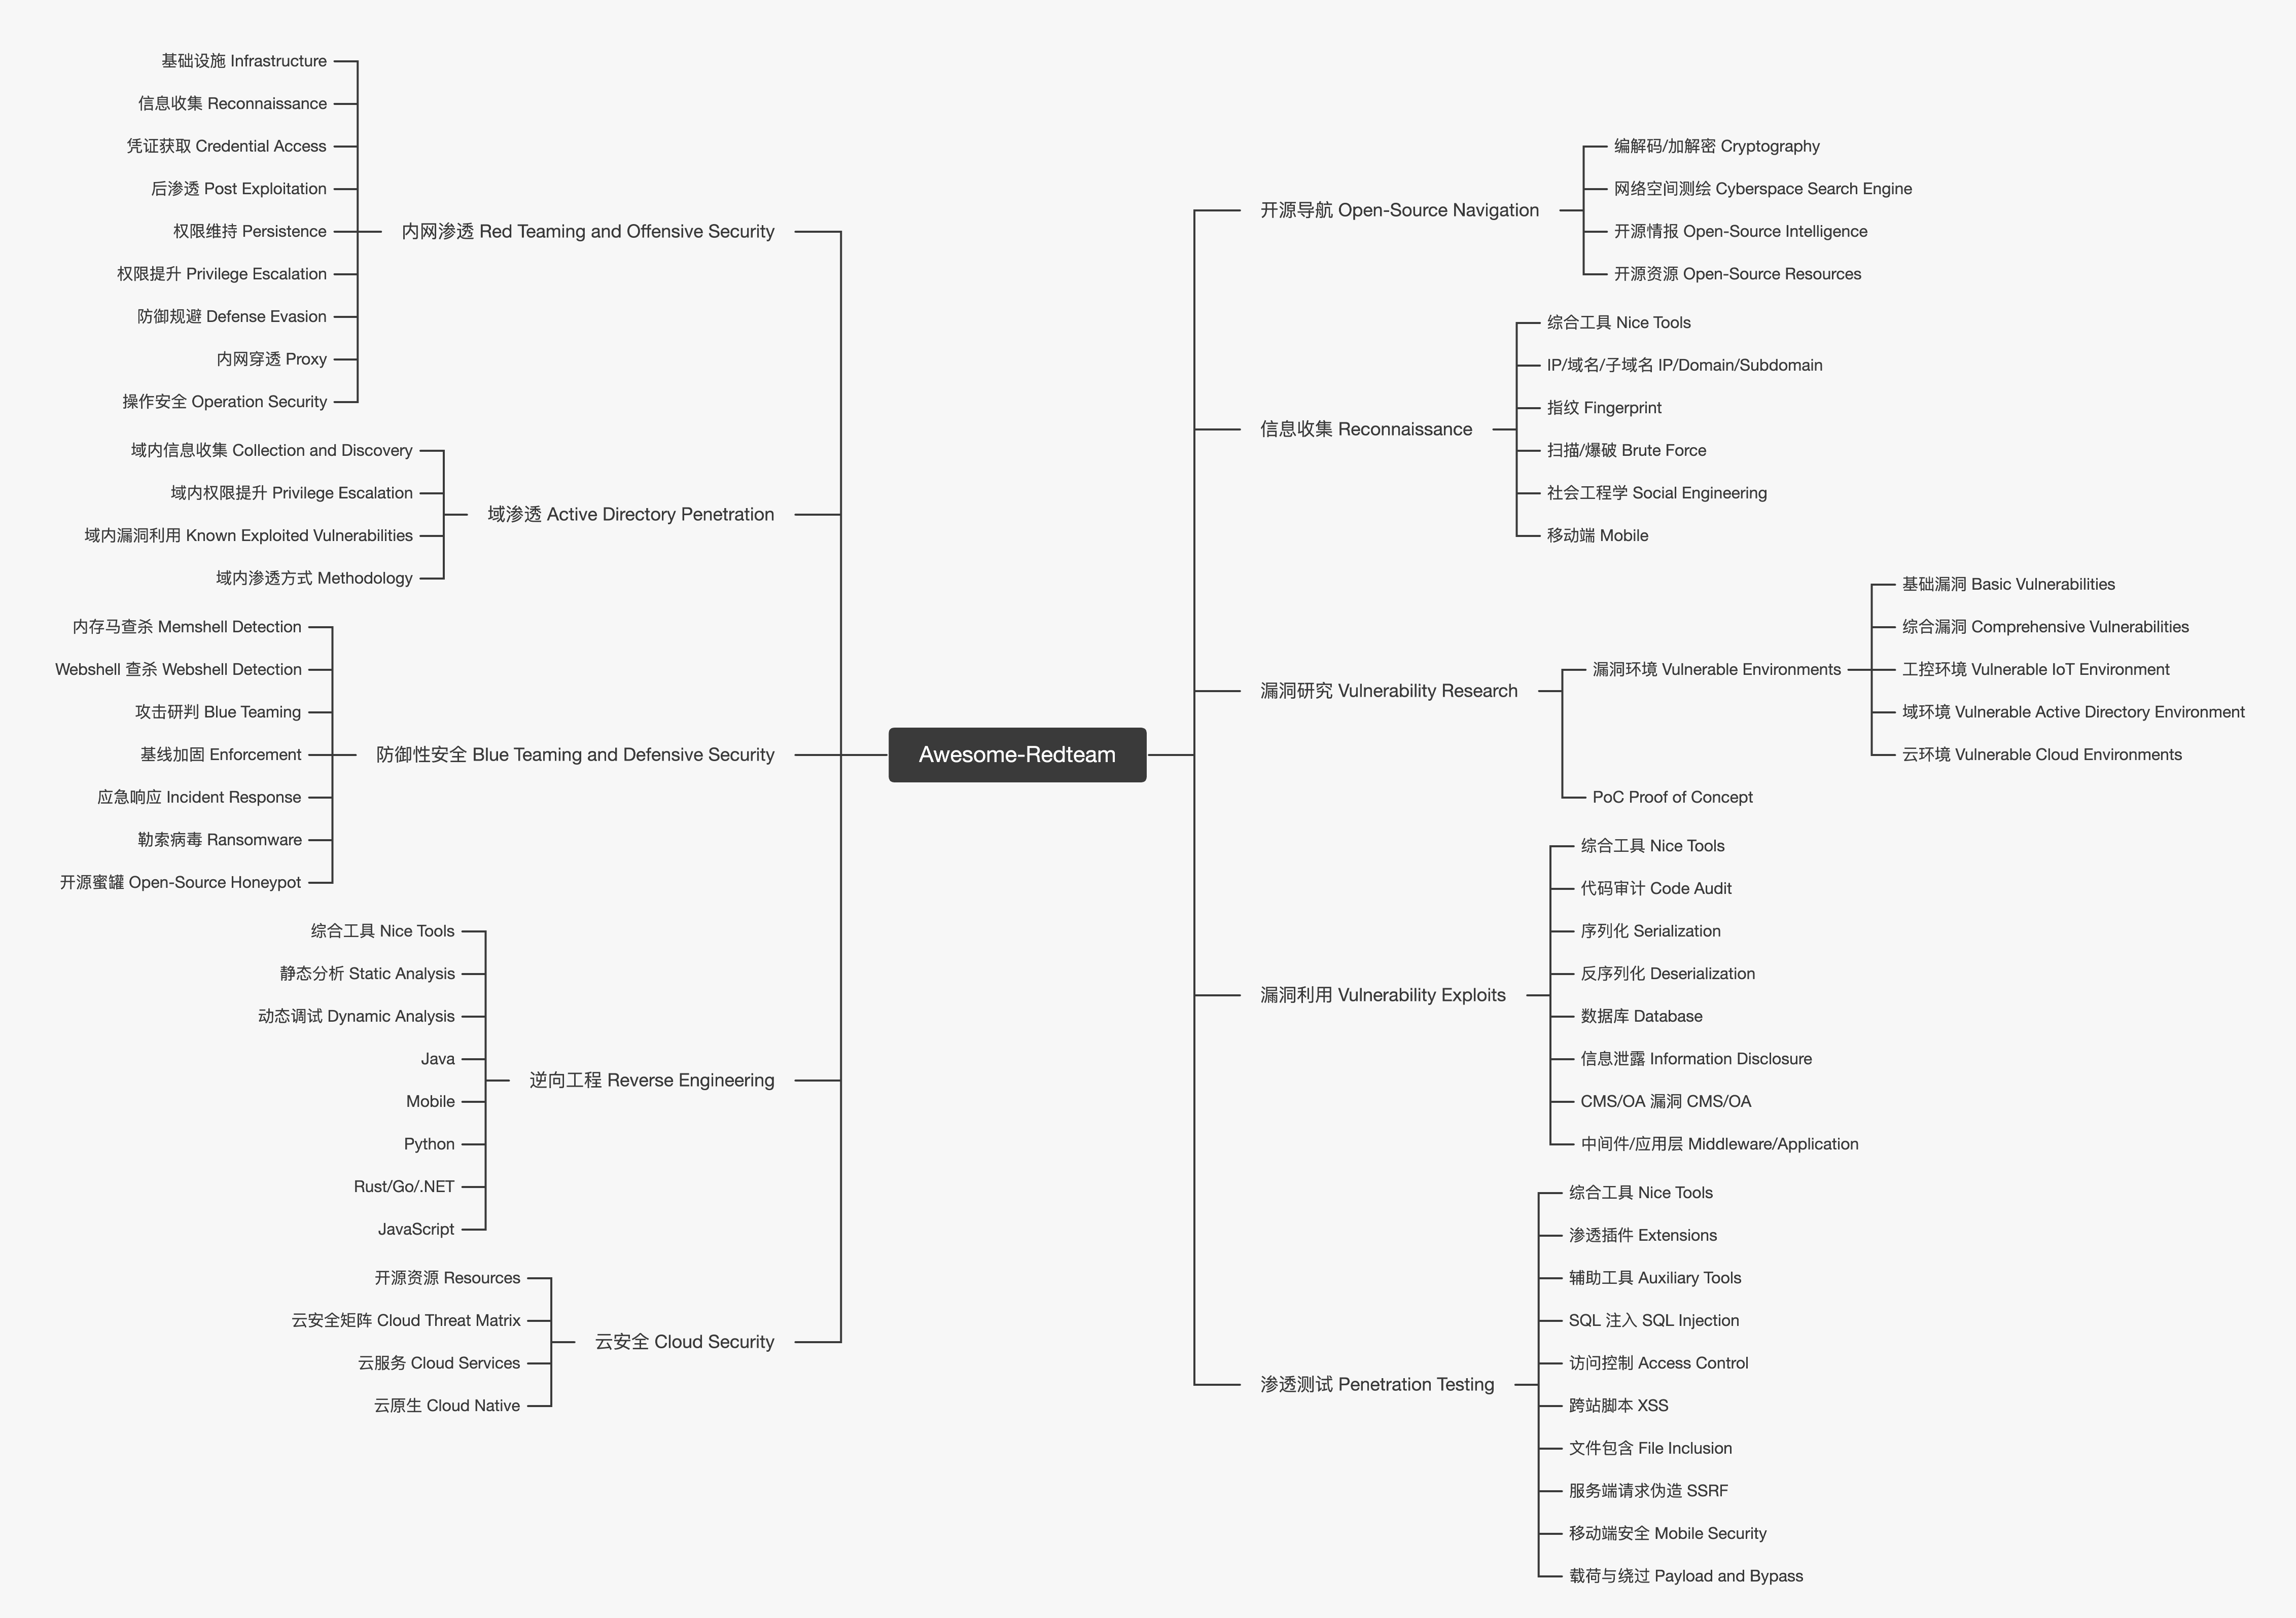
戳这里 Click Here
DefaultCreds-Cheat-Sheet.csv
Huawei-iBMC-DefaultCreds.csv
Huawei-Product-Cheat-Sheet.csv
WeakPassword-Cheat-Sheet.csv
安全厂商及官网链接速查.txt
戳这里 Click Here
ShellcodeWrapper: Shellcode加密
AntivirusScanner: 杀软进程检测脚本
runtime-exec-payloads.html: java.lang.Runtime.exec() Payloads生成
Ascii2Char: ASCII码和字符互相转换脚本 修改webshell文件名密码
Weakpass_Generator: 在线弱密码生成工具 汉化版
Godzilla_Decryptor: 哥斯拉流量解密
Behinder4_Key_Bruteforce: 冰蝎4密钥爆破
Flask_Session_Decryptor: Flask session注入解密
戳这里 Click Here
信息收集-敏感信息收集
内网渗透-免杀
内网渗透-隐藏
内网渗透-Pentesting AD Mindmap
安全架构-网络攻击与防御图谱
平台搭建-DNS Log
流量分析-CobaltStrike
流量分析-Webshell
社会工程学-钓鱼邮件主题汇总
逆向分析-微信小程序反编译
curl https://cvedb.shodan.io/cves | jq '[.cves[] | select(.cvss > 8)]'Mac M1 使用 Vulnhub 等 ova 格式镜像,需要将 ova 格式转为 qcow2,再通过 UTM 运行:
Be careful Malware,POC 库最新的 CVE 可能存在投毒风险。
searchsploit <关键词> 使用Confluence
Druid
Fastjson
GitLab
Nacos
Nps
Java
Shiro
Struts
Spring Boot
Tomcat
Thinkphp
Weblogic
WebSocket
vCenter
Zookeeper
CVE-2021-42278/CVE-2021-42287
CVE-2020-1472
CVE-2021-34473
CVE-2022-41040/CVE-2022-41082
CVE-2021-34527/CVE-2021-1675
Active Directory Certificate Services
三大云服务提供商: - Amazon Web Services (AWS) / Microsoft Azure / Google Cloud Platform (GCP) - 阿里云 / 腾讯云 / 华为云
Windows 创建 alias.bat,激活 conda 虚拟环境,在隔离环境下运行程序或工具。双击 alias.bat,重启 cmd,配置生效。
@echo off
:: Software
@DOSKEY ida64=activate base$t"D:\CTFTools\Cracking\IDA_7.7\ida64.exe"

:: Tools
@DOSKEY fscan=cd /d D:\Software\HackTools\fscan$tactivate security$tdir
将 alias.bat 配置为开机自启动:
计算机\HKEY_CURRENT_USER\Software\Microsoft\Command Processor;autorun,赋值为 alias.bat 所在位置,例如 D: \Software\alias.bat;MacOS 编辑 .zshrc,重启 shell,配置生效:
# 3. Control and Command
alias behinder="cd /Users/threekiii/HackTools/C2/Behinder_v4.1/ && /Library/Java/JavaVirtualMachines/jdk-1.8.jdk/Contents/Home/bin/java -jar Behinder.jar "
alias godzilla="cd /Users/threekiii/HackTools/C2/Godzilla_v4.0.1/ && /Library/Java/JavaVirtualMachines/jdk-1.8.jdk/Contents/Home/bin/java -jar godzilla.jar "
Windows 通过 tabby + clink 优化原生终端,实现命令自动补全、vps ssh/ftp/sftp、输出日志记录等功能:
MacOS 通过 warp + ohmyzsh 优化原生终端,warp 自带命令自动补全,引入“块”概念,提供了更现代化的编程体验(Modern UX and Text Editing):
Windows 注册表进入 计算机\HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Command Processor,创建字符串值 autorun,赋值为 chcp 65001。

181 followers · starred Feb 2024
55 followers · starred Apr 2023
20 followers · starred Aug 2023
35 followers · starred Dec 2023
一个攻防知识库。A knowledge base for red teaming and offensive security.
Python
4,344
27 commits
updated Jun 23, 2026
❗【免责声明】本项目所涉及的技术、思路和工具仅供学习,任何人不得将其用于非法用途和盈利,不得将其用于非授权渗透测试,否则后果自行承担,与本项目无关。 使用本项目前请先阅读 法律法规。
Disclaimer: The technologies, concepts, and tools provided in this Git repository are intended for educational and research purposes only. Any use for illegal activities, unauthorized penetration testing, or commercial purposes is strictly prohibited. Please read the Awesome-Laws before using this repository.
📖 一个攻防知识库。A knowledge base for red teaming and offensive security.
👍 means recommend 推荐使用
戳这里 Click Here
DefaultCreds-Cheat-Sheet.csv
Huawei-iBMC-DefaultCreds.csv
Huawei-Product-Cheat-Sheet.csv
WeakPassword-Cheat-Sheet.csv
安全厂商及官网链接速查.txt
戳这里 Click Here
ShellcodeWrapper: Shellcode加密
AntivirusScanner: 杀软进程检测脚本
runtime-exec-payloads.html: java.lang.Runtime.exec() Payloads生成
Ascii2Char: ASCII码和字符互相转换脚本 修改webshell文件名密码
Weakpass_Generator: 在线弱密码生成工具 汉化版
Godzilla_Decryptor: 哥斯拉流量解密
Behinder4_Key_Bruteforce: 冰蝎4密钥爆破
Flask_Session_Decryptor: Flask session注入解密
戳这里 Click Here
信息收集-敏感信息收集
内网渗透-免杀
内网渗透-隐藏
内网渗透-Pentesting AD Mindmap
安全架构-网络攻击与防御图谱
平台搭建-DNS Log
流量分析-CobaltStrike
流量分析-Webshell
社会工程学-钓鱼邮件主题汇总
逆向分析-微信小程序反编译
curl https://cvedb.shodan.io/cves | jq '[.cves[] | select(.cvss > 8)]'Mac M1 使用 Vulnhub 等 ova 格式镜像,需要将 ova 格式转为 qcow2,再通过 UTM 运行:
Be careful Malware,POC 库最新的 CVE 可能存在投毒风险。
searchsploit <关键词> 使用Confluence
Druid
Fastjson
GitLab
Nacos
Nps
Java
Shiro
Struts
Spring Boot
Tomcat
Thinkphp
Weblogic
WebSocket
vCenter
Zookeeper
CVE-2021-42278/CVE-2021-42287
CVE-2020-1472
CVE-2021-34473
CVE-2022-41040/CVE-2022-41082
CVE-2021-34527/CVE-2021-1675
Active Directory Certificate Services
三大云服务提供商: - Amazon Web Services (AWS) / Microsoft Azure / Google Cloud Platform (GCP) - 阿里云 / 腾讯云 / 华为云
Windows 创建 alias.bat,激活 conda 虚拟环境,在隔离环境下运行程序或工具。双击 alias.bat,重启 cmd,配置生效。
@echo off
:: Software
@DOSKEY ida64=activate base$t"D:\CTFTools\Cracking\IDA_7.7\ida64.exe"

:: Tools
@DOSKEY fscan=cd /d D:\Software\HackTools\fscan$tactivate security$tdir
将 alias.bat 配置为开机自启动:
计算机\HKEY_CURRENT_USER\Software\Microsoft\Command Processor;autorun,赋值为 alias.bat 所在位置,例如 D: \Software\alias.bat;MacOS 编辑 .zshrc,重启 shell,配置生效:
# 3. Control and Command
alias behinder="cd /Users/threekiii/HackTools/C2/Behinder_v4.1/ && /Library/Java/JavaVirtualMachines/jdk-1.8.jdk/Contents/Home/bin/java -jar Behinder.jar "
alias godzilla="cd /Users/threekiii/HackTools/C2/Godzilla_v4.0.1/ && /Library/Java/JavaVirtualMachines/jdk-1.8.jdk/Contents/Home/bin/java -jar godzilla.jar "
Windows 通过 tabby + clink 优化原生终端,实现命令自动补全、vps ssh/ftp/sftp、输出日志记录等功能:
MacOS 通过 warp + ohmyzsh 优化原生终端,warp 自带命令自动补全,引入“块”概念,提供了更现代化的编程体验(Modern UX and Text Editing):
Windows 注册表进入 计算机\HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Command Processor,创建字符串值 autorun,赋值为 chcp 65001。
181 followers · starred Feb 2024
55 followers · starred Apr 2023
20 followers · starred Aug 2023
35 followers · starred Dec 2023



